डेटा उल्लंघन: एसबीआई ने डार्क वेब पर अपने ग्राहकों के डेटा उजागर होने की बात स्वीकार की
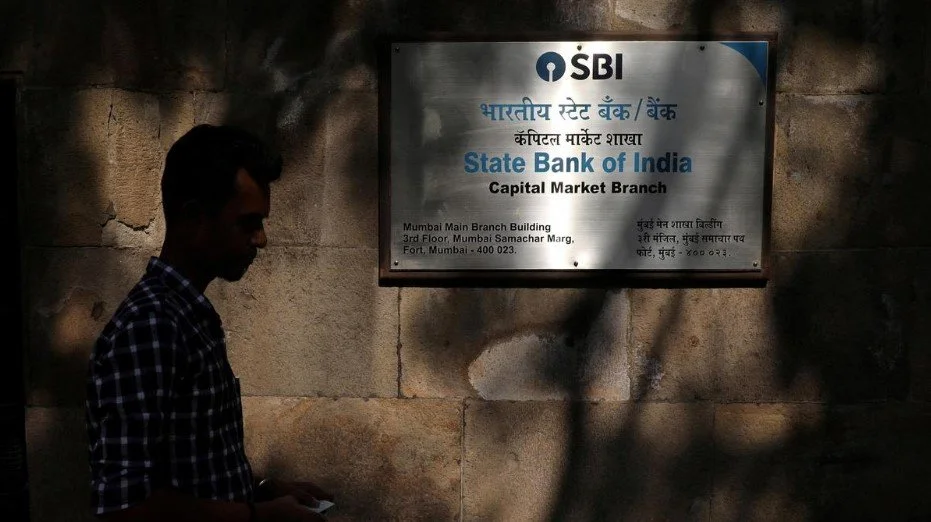
अपने थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और CERT-In से डार्क वेब पर अपने ग्राहकों के डेटा के संदिग्ध रूप से उजागर होने से संबंधित अलर्ट प्राप्त करने के पांच दिन बाद, भारत के सबसे बड़े वाणिज्यिक बैंक, स्टेट बैंक ऑफ इंडिया (एसबीआई) ने बुधवार, 21 अक्टूबर, 2026 को स्टॉक एक्सचेंजों को कुछ डेटा के लीक होने की घटना के बारे में जानकारी दी.
ललाटेंदु मिश्रा की रिपोर्ट के अनुसार, सेबी के प्रकटीकरण मानदंडों के अनुसार एसबीआई ने एक्सचेंजों को बताया, "डार्क वेब पर उपलब्ध लगभग 3,75,000 रिकॉर्ड्स के प्रारंभिक विश्लेषण के दौरान, व्यक्तिगत पहचान योग्य जानकारी (पीआईआई) वाले 3,897 ग्राहक रिकॉर्ड्स की पहचान की गई थी." इसमें कहा गया है कि उजागर की गई जानकारी में ग्राहकों के पंजीकृत मोबाइल नंबर, जन्म तिथि, नाम, लिंग, ईमेल पते, आवासीय पते, शाखा और सीआईएफ पहचानकर्ता, लीड आईडी, और ऋण/लीड रिकॉर्ड्स तथा अन्य संबंधित फाइलों से जुड़े मेटाडेटा शामिल थे.
बैंक ने कहा कि उजागर हुए डेटा की प्रामाणिकता और पूर्णता स्थापित करने, इसके संभावित स्रोत और सीमा का निर्धारण करने तथा ग्राहकों और बैंक से जुड़े जोखिमों का आकलन करने के लिए एक विस्तृत जांच की आवश्यकता थी. बैंक ने कहा कि उसने तुरंत अपने साइबर इंसिडेंट रिस्पॉन्स और रोकथाम प्रोटोकॉल को सक्रिय कर दिया.
इसके अतिरिक्त, कथित डेटा लीक की प्रकृति और सीमा की जांच तथा एक व्यापक आकलन करने के लिए एक स्वतंत्र CERT-In-सूचीबद्ध साइबर सुरक्षा एजेंसी को नियुक्त किया गया था. यह जोर देते हुए कि इस घटना का बैंक के मुख्य व्यवसाय संचालन, वित्तीय प्रदर्शन या व्यावसायिक निरंतरता पर कोई भौतिक (महत्वपूर्ण) प्रभाव नहीं पड़ा है, बैंक ने कहा कि उसके मुख्य व्यावसायिक कार्य बिना किसी रुकावट के सामान्य रूप से संचालित हो रहे हैं. बैंक ने कहा, "वर्तमान में एक विस्तृत आकलन जारी है और आवश्यकतानुसार उपयुक्त उपचारात्मक और निवारक उपाय लागू किए जा रहे हैं."
बैंक ने आगे कहा, "हम आश्वस्त करते हैं कि बैंक स्थिति पर बारीकी से नज़र रखना जारी रखे हुए है और लागू नियामक आवश्यकताओं के अनुसार सभी उपयुक्त उपाय कर रहा है."
इस बीच, इंटरनेट फ्रीडम फाउंडेशन ने बुधवार (21 अक्टूबर, 2026) को जारी एक बयान में कहा कि एसबीआई ने इस उल्लंघन का खुद पता नहीं लगाया, बल्कि डेटा पहले ही प्रकाशित होने के बाद उसे बाहरी एजेंसियों से इसके बारे में जानकारी मिली.
फाउंडेशन ने कहा, "उसी दिन, ‘एक्स’ पर एक थ्रेट मॉनिटरिंग अकाउंट ने 'Siriusim' नामक समूह के उस दावे को रेखांकित किया, जिसमें उसने एसबीआई के 3.75 लाख पंक्तियों के डेटा और 2,722 पीडीएफ दस्तावेजों को जारी करने की बात कही थी, जिनमें ऋण आवेदन और खाता खोलने के फॉर्म शामिल थे." इसमें कहा गया, "बैंक के प्रकटीकरण में इन दस्तावेजों का कोई उल्लेख नहीं है. यह इसको भी नहीं बताता है कि उसके द्वारा पहचाने गए 3,897 रिकॉर्ड्स के अलावा शेष रिकॉर्ड्स में क्या शामिल है."
फाउंडेशन ने बताया कि इस बयान के समय, एसबीआई ने यह नहीं कहा था कि उसने प्रभावित ग्राहकों में से किसी को सूचित किया है, और उसका प्रकटीकरण इस बिंदु पर मौन था.
फाउंडेशन ने रेखांकित किया, "अलर्ट और आज के फाइलिंग के बीच पांच दिन बीत गए. फाइलिंग निवेशकों को आश्वस्त करती है कि इस घटना का बैंक के संचालन, वित्तीय प्रदर्शन या व्यावसायिक निरंतरता पर कोई भौतिक प्रभाव नहीं पड़ा है. हालांकि, यह उन 3,897 लोगों के बारे में कुछ नहीं कहती है जिनके फोन नंबर, जन्म तिथि और घर के पते अब धोखेबाजों के पास हैं." इसने आगाह किया, "इन ग्राहकों को एसबीआई अधिकारियों का रूप धारण करने वाले व्यक्तियों से कॉल प्राप्त होने की सबसे अधिक संभावना है, जो उन्हें उनके खाते का विवरण सुना सकते हैं."
इंटरनेट फ्रीडम फाउंडेशन ने एसबीआई से बिना किसी देरी के प्रत्येक प्रभावित ग्राहक को सीधे सूचित करने का आह्वान किया.
फाउंडेशन ने कहा, "हमें यह नोट करते हुए खेद हो रहा है कि आज लागू कानून बैंक को ऐसा करने के लिए बाध्य नहीं करता है. डिजिटल पर्सनल डेटा प्रोटेक्शन (डीपीडीपी) एक्ट, 2023 की धारा 8(6) के तहत डेटा फिडुशियरी के लिए व्यक्तिगत डेटा उल्लंघन की सूचना डेटा प्रोटेक्शन बोर्ड और प्रत्येक प्रभावित डेटा प्रिंसिपल को देना आवश्यक है. और डीपीडीपी नियम, 2025 का नियम 7 यह निर्धारित करता है कि यह कैसे किया जाना है.”
लेकिन केंद्र सरकार ने इसे चरणबद्ध रूप से लागू करने का विकल्प चुना, और ये प्रावधान संसद द्वारा कानून बनाए जाने के लगभग चार साल बाद, केवल 13 मई 2027 को लागू होंगे. 28 अप्रैल 2022 के CERT-In निर्देशों और बैंकों के लिए आरबीआई के साइबर सुरक्षा ढांचे के तहत आज जो रिपोर्टिंग दायित्व लागू होते हैं, वे नियामकों के प्रति हैं, ग्राहकों के प्रति नहीं."
इंटरनेट फ्रीडम फाउंडेशन ने मांग की है कि एसबीआई को प्रत्येक प्रभावित ग्राहक को पंजीकृत पते पर एसएमएस, ईमेल और पत्र द्वारा, अंग्रेजी, हिंदी और ग्राहक की शाखा की भाषा में सूचित करना चाहिए, जिसमें यह बताया जाए कि कौन सा डेटा उजागर हुआ था और उन्हें क्या कदम उठाने चाहिए. इसे ग्राहकों के लिए यह जांचने के लिए एक समर्पित हेल्पलाइन और एक ऑनलाइन सुविधा शुरू करनी चाहिए कि उनका डेटा प्रभावित हुआ है या नहीं.
इसे यह स्पष्ट करना चाहिए कि 3.75 लाख रिकॉर्ड्स और 2,722 दस्तावेजों में क्या शामिल है, वे कितने ग्राहकों से संबंधित हैं, और क्या उनमें केवाईसी दस्तावेज शामिल हैं.
जैसे ही जांच समाप्त होती है, एसबीआई को यह खुलासा करना चाहिए कि डेटा उसके सिस्टम से बाहर कैसे गया, जिसमें यह भी शामिल है कि क्या यह किसी विक्रेता या प्रत्यक्ष बिक्री एजेंट के माध्यम से आया था, और जांच एजेंसी के निष्कर्षों का एक सारांश प्रकाशित करना चाहिए.
